Počet incidentů hlášených NÚKIB pokračoval v sestupném trendu, který trvá od ledna. Třetina případů byly DDoS útoky, nejvíce zasaženy byly subjekty z veřejného sektoru.

Novinky

CISA zveřejnila 16. června pět bezpečnostních upozornění pro produkty Rockwell Automation používané v kritické výrobní infrastruktuře, energetice a dalších průmyslových sektorech. Zranitelnosti zahrnují odepření služby, vzdálené spuštění kódu a obejití autorizace.

Dánský farmaceutický gigant Novo Nordisk oznámil bezpečnostní incident: neznámý útočník získal neoprávněný přístup k části interních IT systémů a zkopíroval z nich určité neveřejné informace včetně pseudonymizovaných dat účastníků klinických hodnocení.
Bezpečnostní výzkumníci zaznamenali v polovině června sérii koordinovaných útoků na ekosystémy NPM a AUR, jejichž cílem bylo infikovat vývojářská prostředí pomocí infostealerů a rootkitů.
Americká federální vláda nařídila společnosti Anthropic zablokovat přístup k svým nejpokročilejším AI modelům – Fable a Mythos – pro uživatele mimo území Spojených států. Rozhodnutí přišlo bez předchozího veřejného oznámení a znovu otevřelo debatu o tom, nakolik jsou evropské organizace závislé na technologiích, jejichž dostupnost může Washington kdykoli omezit.
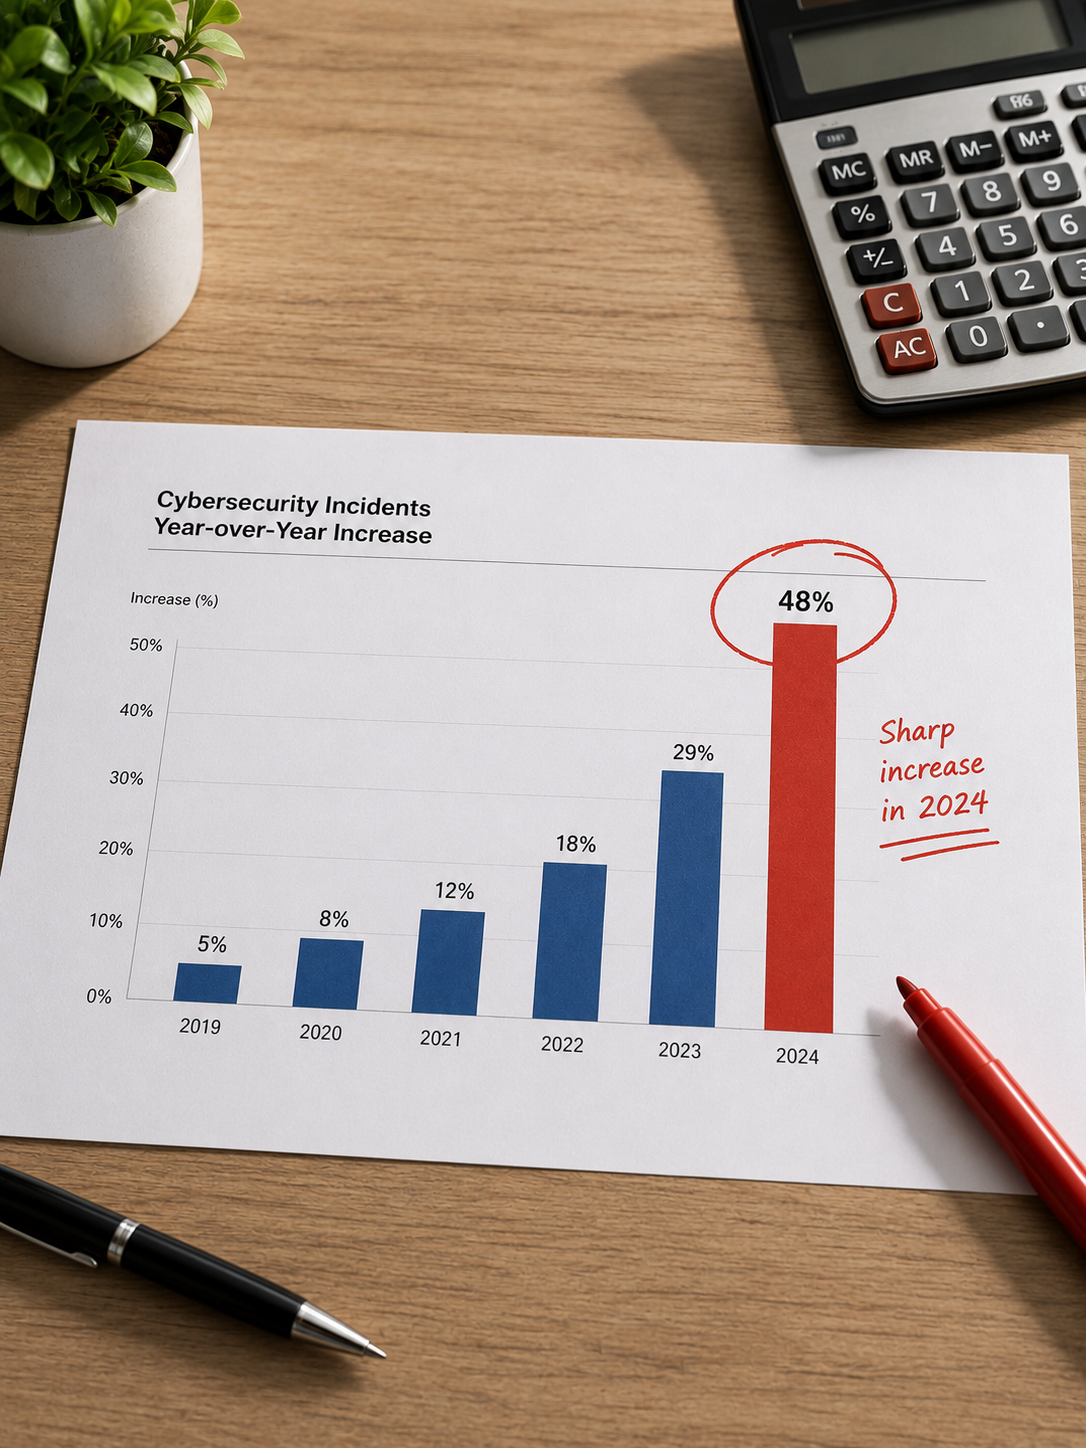
Check Point: v květnu 2026 ransomware vzrostl o 48 %, útočníci míří i na zemědělství a cestovní ruch
Globální aktivita kybernetických útoků v květnu 2026 mírně poklesla oproti dubnu, ale ransomware zaznamenal největší meziroční nárůst v letošním roce. Celková čísla uklidňují jen zdánlivě – pod nimi se skrývá strukturální přestavba hrozby.
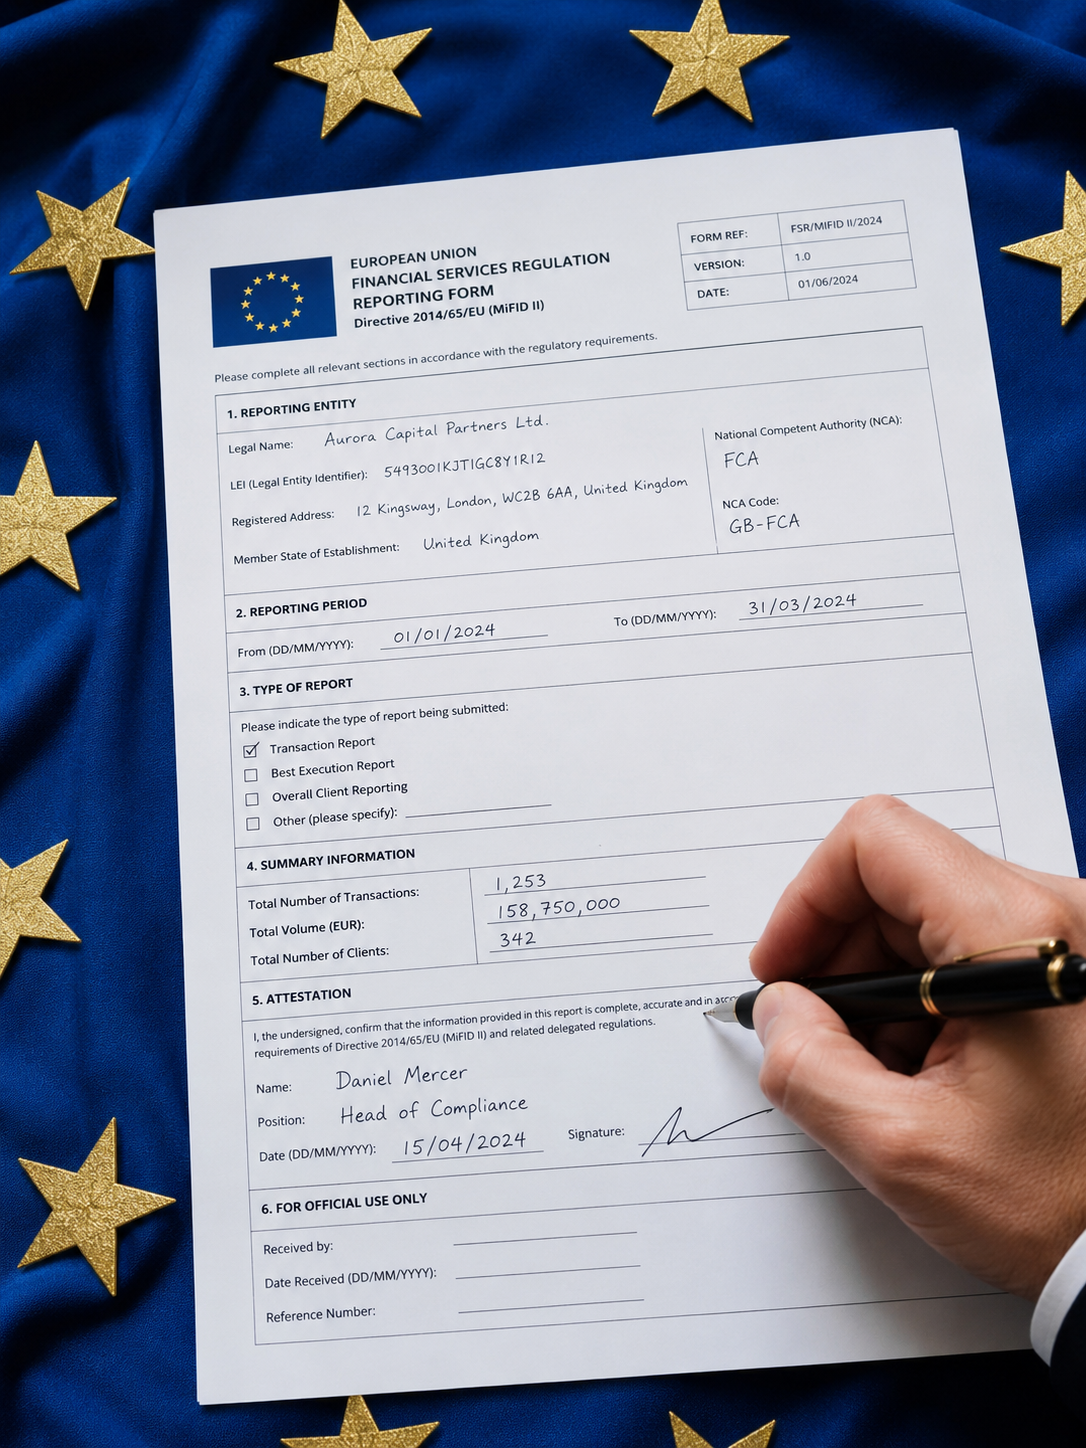
Evropský sbor pro ochranu osobních údajů na plenárním zasedání 10. června schválil společnou šablonu pro oznámení porušení zabezpečení osobních údajů podle článku 33 GDPR. Jde o jeden z nejkonkrétnějších operačních výsledků Helsinského prohlášení z roku 2025 a o krok k reálnému sjednocení toho, jak správci komunikují s dozorovými úřady napříč Evropskou unií.

Výzkumný útvar Evropského parlamentu (EPRS) zveřejnil 12. června analytický přehled k posouzení dopadů, který doprovází revizi Aktu EU o kybernetické bezpečnosti (Cybersecurity Act, CSA). Dokument hodnotí, jak podrobení systémových rizik novým pravidlům odpovídá skutečným potřebám trhu i bezpečnostního prostředí Evropy.
Apple v červnu 2026 oznámil, že rozšířená verze hlasového asistenta Siri AI – jádro jeho chystaných AI funkcí – nebude po vydání iOS 27 dostupná uživatelům v zemích Evropské unie. Důvodem je pokračující patová situace s Evropskou komisí ohledně výkladu nařízení Digital Markets Act.
Týdenní přehled CSIRT.CZ přinesl hned několik závažných bezpečnostních témat: nová malwarová kampaň zneužila herní platformu Steam jako řídicí infrastrukturu, výzkumníci SafeBreach demonstrovali prompt injection útok na Google Gemini s nepříjemnými dopady pro uživatele mobilních asistentů a supply chain útok nazvaný Miasma zkompromitoval npm balíčky Red Hatu a míří na vývojářská prostředí napříč cloudovými poskytovateli.
Cisco potvrdilo aktivní zneužívání zranitelnosti CVE-2026-20245 v produktu Catalyst SD-WAN Manager, dříve označovaném jako SD-WAN vManage. Záplata není k dispozici, zranitelná jsou nasazení v on-premises prostředích, komerčním cloudu i federálním vládním cloudu FedRAMP. Jde o sedmý aktivně zneužitý bezpečnostní nedostatek v Cisco SD-WAN produktech v letošním roce.
Evropská komise přijala 3. června 2026 tzv. European Technological Sovereignty Package – čtyři navzájem provázané iniciativy, které mají snížit závislost EU na mimounijních technologiích v oblasti čipů, cloudové infrastruktury, open source softwaru a energetického sektoru.