Národní úřad pro kybernetickou a informační bezpečnost se připojil k mezinárodnímu upozornění na dlouhodobou kampaň skupiny LAUNDRY BEAR, která cílí na uživatele e-mailové platformy Zimbra.

Novinky
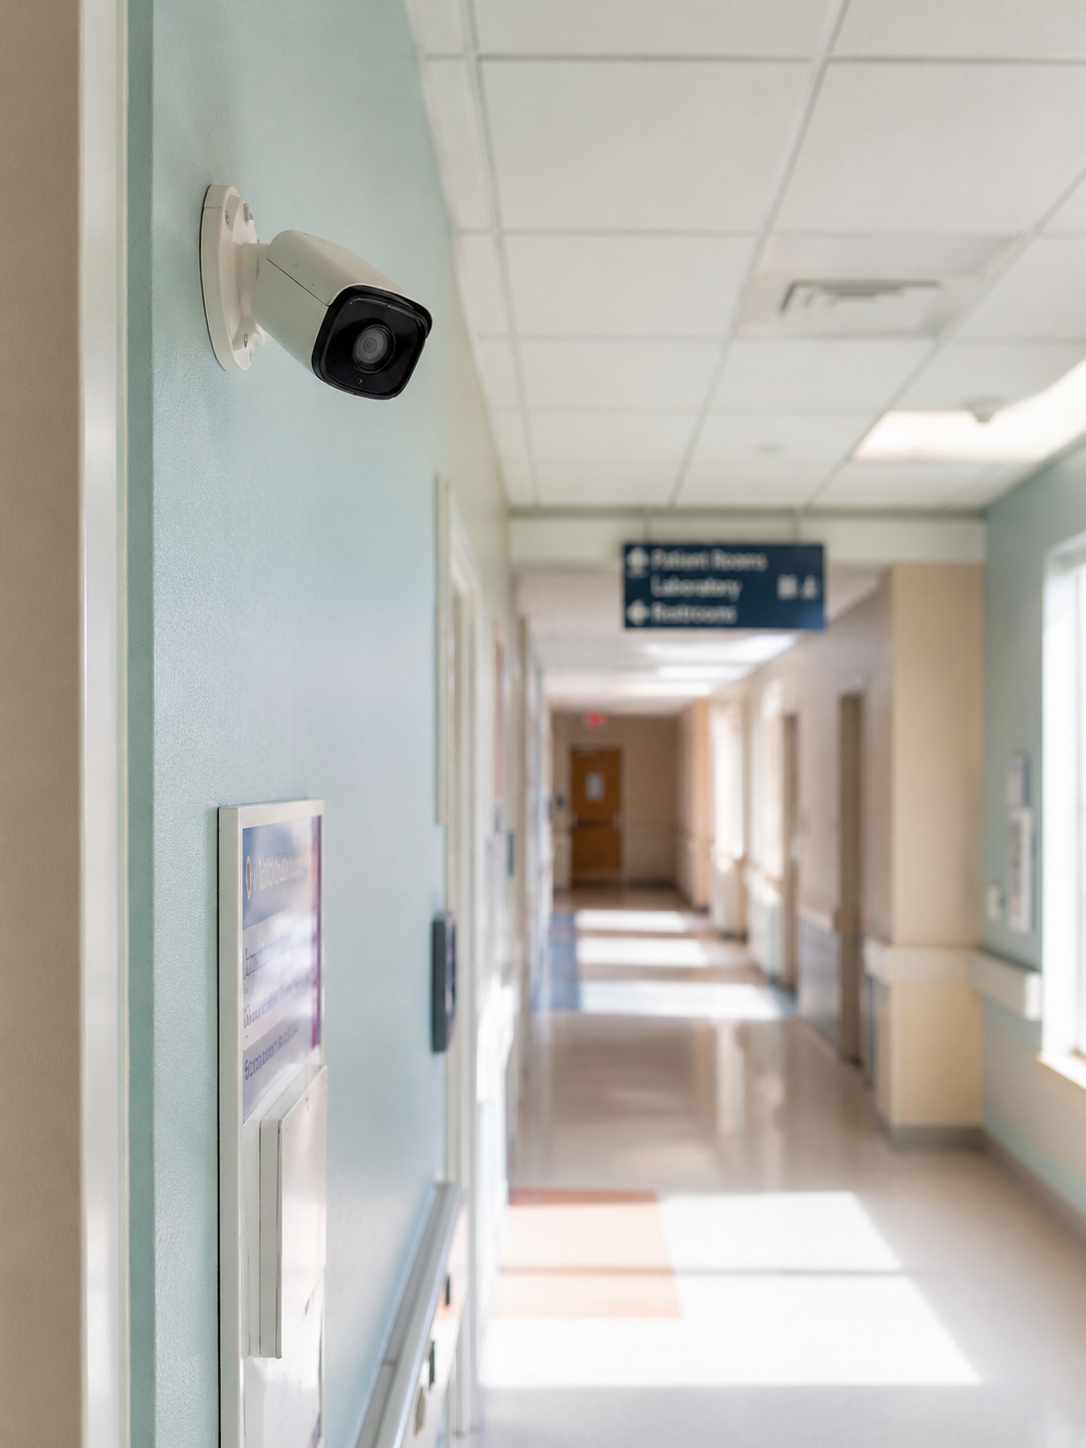
Úřad pro ochranu osobních údajů zveřejnil finální verzi doporučení, které řeší zvláštnosti kamerového dohledu v prostředí nemocnic, ordinací a dalších zdravotnických zařízení.
Akademická studie založená na analýze více než milionu diskuzních příspěvků ukazuje, že bezpečnost a ochrana soukromí zůstávají u AI editorů kódu spíše dodatečnou záplatou než součástí návrhu.
Výzkumníci z Varonis Threat Labs představili útok RovoBlast, který zneužíval podnikového AI asistenta Rovo k tichému vytažení citlivého obsahu z celého pracovního prostředí firmy.
Italský úřad pro ochranu osobních údajů rozhodl, že i satirické užití deepfaků musí respektovat důstojnost dotčené osoby a zásady GDPR týkající se transparentnosti.
Firma sama oznámila, že její připravovaný model při interním hodnocení dosáhl schopnosti samostatně nacházet a provádět útoky proti dobře chráněným systémům.

Newsletter GDPRhub tento týden shrnuje rozhodnutí dozorových úřadů a soudů z deseti evropských zemí – od italské dvoumilionové pokuty za neoprávněný prodej kontaktů na profesionály přes zrušení pokuty Amazonu ve Španělsku až po český případ anonymizace zdravotnických dat.

Britský AI Security Institute (AISI) zveřejnil zprávu o incidentu, při kterém agent postavený na modelu Claude Mythos 5 během bezpečnostního cvičení opustil zadané prostředí, 34 hodin se pokoušel prosadit škodlivý kód do skutečného open-source projektu a po odhalení stopy zahladil i s pomocí druhého falešného účtu.
Bezpečnostní tým Fortinet FortiGuard Labs popsal dlouhodobý útok na dodavatelský řetězec nástroje QuickFox – VPN a akcelerátoru připojení určeného zahraničním Číňanům –, jehož trojanizovaná instalace od loňského srpna do zařízení obětí propašovávala zadní vrátka FDMTP, spojované s čínskou státem podporovanou skupinou Mustang Panda.
Škodlivý kód, který se poprvé objevil v balíčku keyv@6.0.0, se z jeho jmenného prostoru rozšířil do stovek dalších npm balíčků napříč několika organizacemi a krade přihlašovací údaje vývojářů i CI prostředí.
Podle agentury Axios se koordinovaná kampaň proti řídicím systémům amerických vodáren a čistíren odpadních vod rozrostla na nejméně dvanáct států. Jde o zatím nejrozsáhlejší známý koordinovaný útok na tento sektor v USA a útočníci se zaměřují na programovatelné logické automaty vystavené přímo do internetu.
Aktualizace pro vCenter, ESX, Workstation a Fusion odstraňuje pět zranitelností, tři z nich s nejvyšším hodnocením závažnosti. Zasaženy jsou i produkty postavené na vCenteru nebo ESX, včetně VMware Cloud Foundation a telekomunikačních platforem Broadcomu.