Ministerstvo vnitra společně s ministerstvem dopravy připravilo návrh legislativy, který by rozšířil okruh subjektů oprávněných zasahovat proti dronům nad objekty kritické infrastruktury o zaměstnance soukromých bezpečnostních firem.

Novinky


Nová studie popisuje, jak jediný e-mail přiměje AI agenta zapsat si do trvalé paměti nepravdivý údaj o uživateli, aniž by se o tom v odpovědi jakkoli zmínil. Souběžně bezpečnostní výzkumníci potvrdili, že prohlížečové rozšíření Claude for Chrome stále nekontroluje, odkud přichází kliknutí spouštějící jeho úlohy.

Během jediného týdne vyšly záplaty pro čtyři široce rozšířené nástroje. Ve všech čtyřech případech jde o chyby, které umožňují útočníkovi spustit kód nebo vyřadit službu z provozu, aniž by potřeboval platný účet.

Evropský sbor pro ochranu osobních údajů vyzval Evropskou komisi, aby navrhla jasný právní základ pro výměnu informací mezi regulátory s odlišnými kompetencemi. Sbor se zároveň zabýval tím, jak národním úřadům ulevit od rostoucího počtu složitých stížností.

Malware OkoBot aktivně napadá hardwarové kryptoměnové peněženky od dubna 2025. Jeho modul SeedHunter zobrazí falešnou výzvu k zadání seed phrase uvnitř skutečné peněženkové aplikace – žádná falzifikace webu ani nahrazení ikonou.

Evropský sbor pro ochranu osobních údajů svým závazným rozhodnutím zamítl procesní odmítnutí stížnosti belgickým dozorovým úřadem a uložil mu stížnost posoudit věcně.
Červencový Patch Tuesday přinesl největší vydání v historii Microsoftu – 622 opravených CVE, více než trojnásobek červnového rekordu. Dva z nich se aktivně zneužívají.
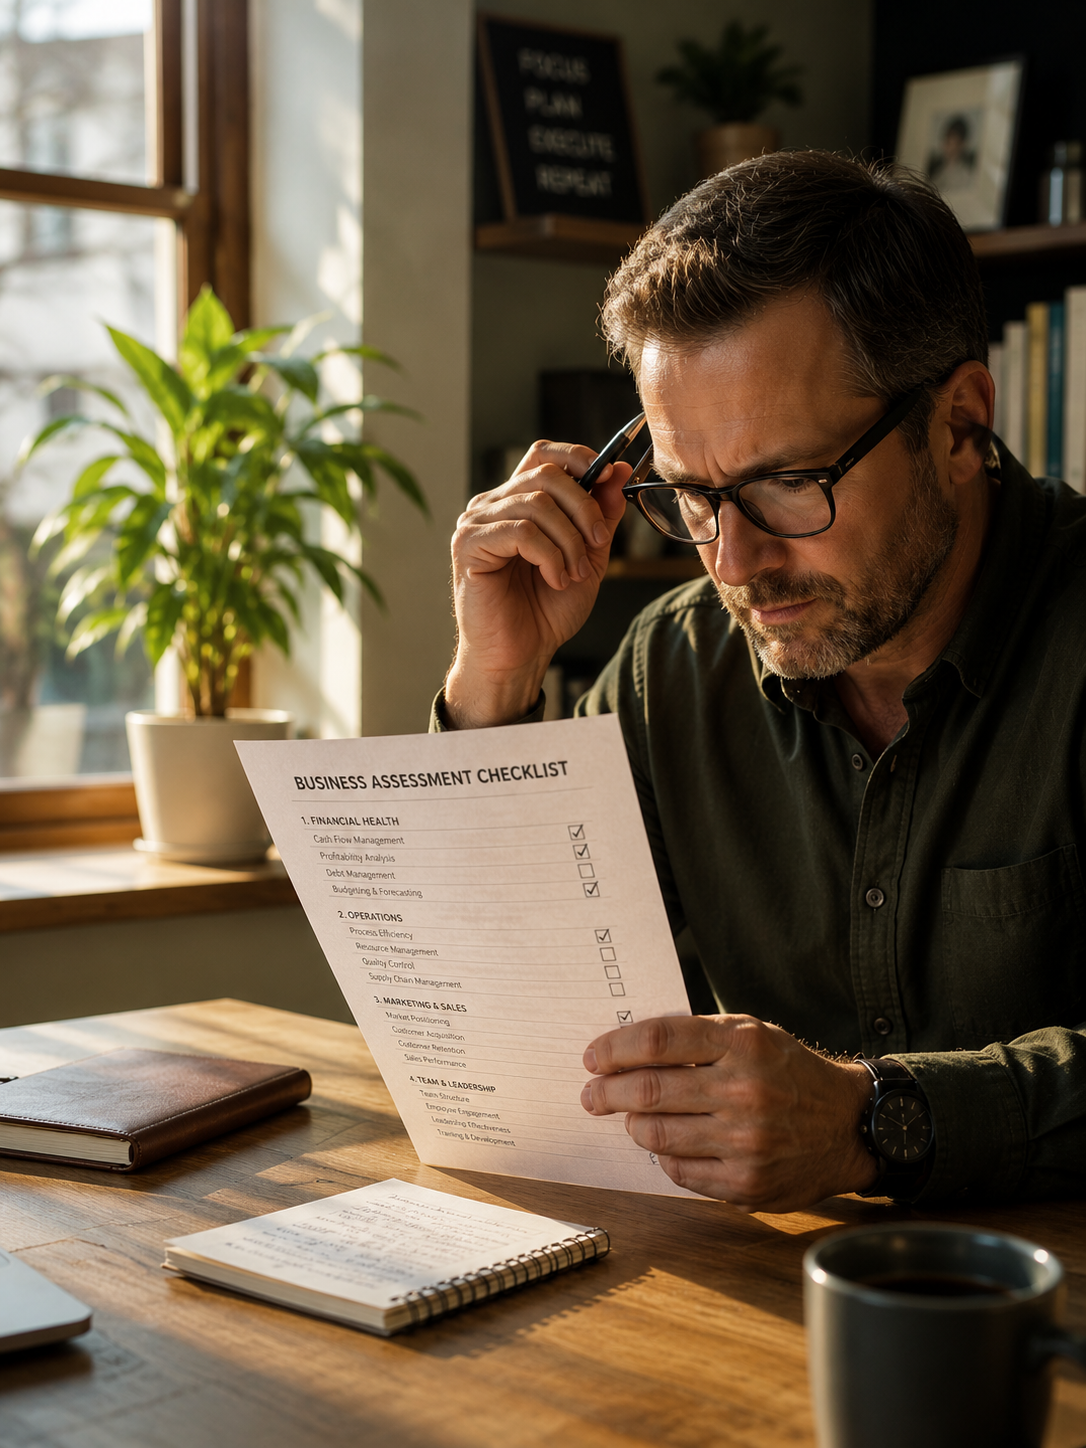
Agentura ENISA vydala nástroj pro sebehodnocení malých a středních podniků v oblasti kybernetické odolnosti a zároveň zveřejnila výsledky průzkumu, který zmapoval stav jejich připravenosti na Cyber Resilience Act.
Tři techniky s příznačným názvem připomínají, že útočníci nepřestávají hledat skuliny tam, kde je obrana soustředěna na jiný typ hrozby.
Národní úřad pro kybernetickou a informační bezpečnost zveřejnil přehled kybernetických incidentů za červen 2026. Po měsících relativního klidu přišel první nárůst počtu incidentů v letošním roce.

Patnáct let stará chyba v plánovači linuxového jádra dovoluje kterémukoli přihlášenému uživateli získat plná rootovská oprávnění – funkční exploit je podle objevitelů spolehlivý v 97 procentech pokusů a obchází i izolaci kontejnerů.

Týdenní přehled portálu GDPRhub shrnuje rozhodnutí dozorových úřadů a soudů z deseti evropských zemí – od statisícových pokut za úniky citlivých dat po drobné sankce za nevyžádané cookies.