Útoky na řízení chlazení: CERT-FR rozšířil varování
Francouzský CERT potvrdil kompromitace vzdálených řídicích jednotek více výrobců. Provozovatelům doporučuje odstranit jejich přímou dostupnost z internetu a při napadení obnovit zařízení před bezpečným návratem do provozu.
CERT-FR 13. října 2026 rozšířil varování CERTFR-2026-ALE-012, původně zveřejněné o den dříve, o další cílená zařízení. Uvádí četné kompromitace vzdálených řídicích jednotek chladicích instalací Danfoss řad AK-SM a AK-SC a platforem Copeland xweb a Dixell xweb. Zpráva tedy není upozorněním pouze na hypotetickou chybu: týká se skutečně napadených technologií pro správu chlazení.
Řídicí jednotka představuje rozhraní mezi digitální správou a fyzickým provozem. Změna konfigurace může zasáhnout teplotní režim nebo odmrazování, a tím dostupnost a kvalitu skladovaných produktů. CERT-FR právě proto doporučuje zkontrolovat celou konfiguraci, zejména intervaly odmrazování. Konkrétní hodnoty teplot, objem škod ani celkový počet dotčených prodejen v tomto varování neuvádí. Neidentifikuje ani jedno CVE jako prokázanou příčinu všech popsaných kompromitací.
Pro zařízení, u kterých napadení nebylo zjištěno, má být prvním krokem odstranění veřejného přístupu. Varování zahrnuje nejen již vytipované jednotky, ale i ostatní obdobné technologie dostupné přes veřejnou IP adresu. Před odpojením telemetrie směrem k dodavateli chlazení CERT-FR doporučuje zkontrolovat smluvní a pojistné podmínky. To je provozní souvislost, kterou je nutné zahrnout do koordinace zásahu; veřejně dostupné administrační rozhraní se tím nestává přijatelným dlouhodobým stavem.
Vzdálená správa se má obnovit přes zabezpečenou VPN nebo chráněnou síť. Omezení přístupu na zdrojové IP adresy servisního dodavatele může podle CERT-FR posloužit v naléhavé situaci, ale není trvalým řešením. U příslušných zařízení Danfoss uvádí jako příklady dalších kroků aktualizaci firmwaru, nastavení bezpečnostního režimu Strict a změnu výchozích hesel. Konkrétní postup musí odpovídat modelu a pokynům výrobce.
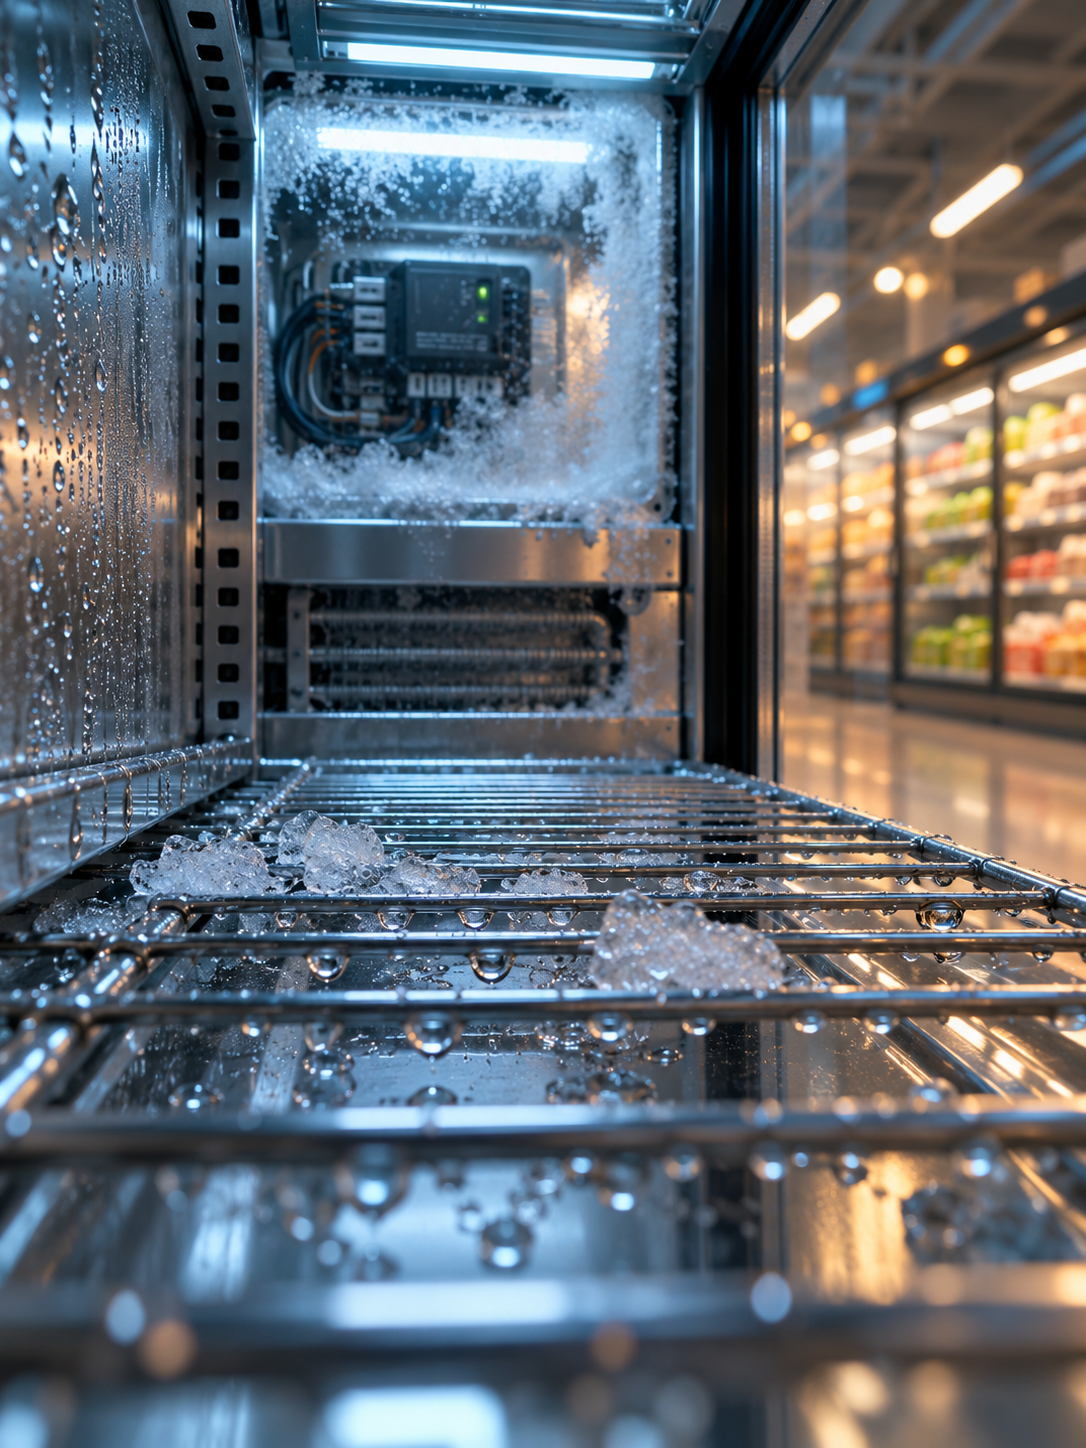
U kompromitovaných jednotek doporučuje CERT-FR po odstranění internetové dostupnosti obnovu do továrního nastavení. Následuje nová konfigurace, aktualizace a návrat vzdáleného přístupu pouze prostřednictvím chráněné infrastruktury. Před uvedením chlazení do běžného režimu je prakticky nutné ověřit nastavení s odpovědným provozním a servisním týmem. Obnova původní konfigurace bez její kontroly by mohla znovu zavést nebezpečný přístup.
Zvláštní problém představují jednotky po skončení podpory. CERT-FR upozorňuje, že tovární reset může odstranit přetrvávající změny po napadení, ale neopraví zranitelnost zařízení, pro které už nejsou bezpečnostní aktualizace. Pokud taková jednotka zůstane veřejně dostupná, hrozí opakované napadení. Opatření proto musí spojovat obnovu zařízení se změnou způsobu přístupu a rozhodnutím o jeho náhradě. Varování současně připouští, že útočné kampaně pravděpodobně pokračují.
Pro správce budov, skladů a maloobchodních provozů je vhodné zahrnout řízení chlazení do evidence technologií a pravidel vzdálené správy. Případ ukazuje, že provozní riziko nemusí začínat u kancelářského počítače: zásah do nenápadné řídicí jednotky může ovlivnit fyzické služby. Souvislost těchto útoků s odděleně oznámeným incidentem skupiny Ahold Delhaize uvedený bulletin nedokládá.
Zdroj
Datum: 13.10.2026
Další články
Xandr dostal pokutu za předávání citlivých údajů z Grindru
Neoprávněné čtení zdravotní dokumentace: odpovědnost nesla zaměstnankyně